
Od kilku tygodni skrzynki email bombardowane są nową (na pewno intensywną) kampanią phishingową wykorzystującą markę LIDL1 jako swój główny motyw. Jak wspominałem we wcześniejszych wpisach, skuteczna kampania wykorzystuję całą gamę inżynierii społecznej – w tej również widzimy chwytliwy tytuł obok którego nie możemy przejść obojętnie 🙂
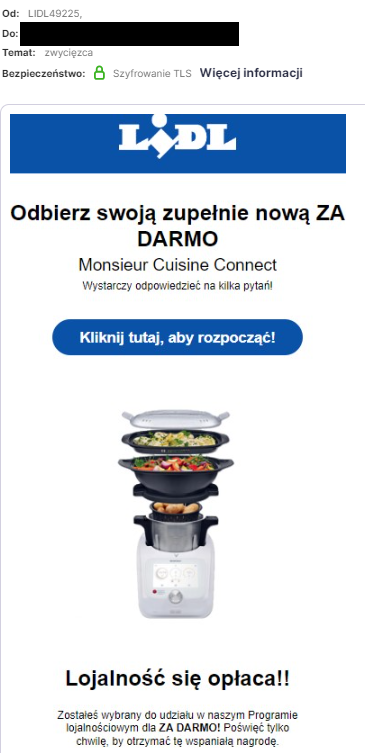
WOW! Wygrałem! Czy aby na pewno TY?
Wiadomość wykorzystuje ludzkie emocje, by będąc pod ich wpływem dokonywać nieracjonalnych decyzji, bez chłodnej, krytycznej analizy i kalkulacji otrzymanej wiadomości. Ta kampania wykorzystuje chciwość – chęć posiadania drogiego urządzenia.
Analizują dostępną treść, możemy już na tym etapie wychwycić kilka nieprawidłowości:
- Niewłaściwa kolorystyka logo sklepu LIDL.
 |  |
| Nieprawidłowe logo sklepu | Oficjalne logo sklepu |
2. Nieprawidłowa nazwa nadawcy sklepu
| Niewłaściwa nazwa nadawcy | Prawidłowa nazwa nadawcy |
Elementy te mogą być trudne do wychwycenia, zwłaszcza dla osób nieobytych z istniejącymi zagrożeniami w sieci Internet lub kiedy jesteśmy pod wpływem silnych emocji – a chęć posiadania „za darmo” drogiego sprzętu taką jest. Dlatego zawsze zachęcam do sprawdzenia adresu email nadawcy. I tu również nie ma zaskoczenia, adresy prawdziwego sklepu i adres nadawcy wiadomości z rzekomą wygraną również różnią się pomiędzy sobą.
 |  |
| Niewłaściwy adres nadawcy | Prawidłowy adres nadawcy. |
Pod wpływem chęci otrzymania drogiej nagrody, klikamy więc w donośnik i zostajemy przekierowani do strony, gdzie, oferuje nam się otrzymanie robota kuchennego Monsieur Cuisine Connect (popularny „Lidlomix”) w zamian za wypełnienie ankiety. Tym razem komunikat zawiera już prawidłowe logo sklepu Lidl.

Czujne oko może wychwycić na tym etapie pewną niekonsekwencję. Wiadomość email informowała nas o wygranej, komunikat na stronie informuje o możliwości otrzymania sprzętu w zamian za wypełnienie ankiety.
Zanim przejdziemy do jej wypełniania, przyjrzyjmy się samej stronie:
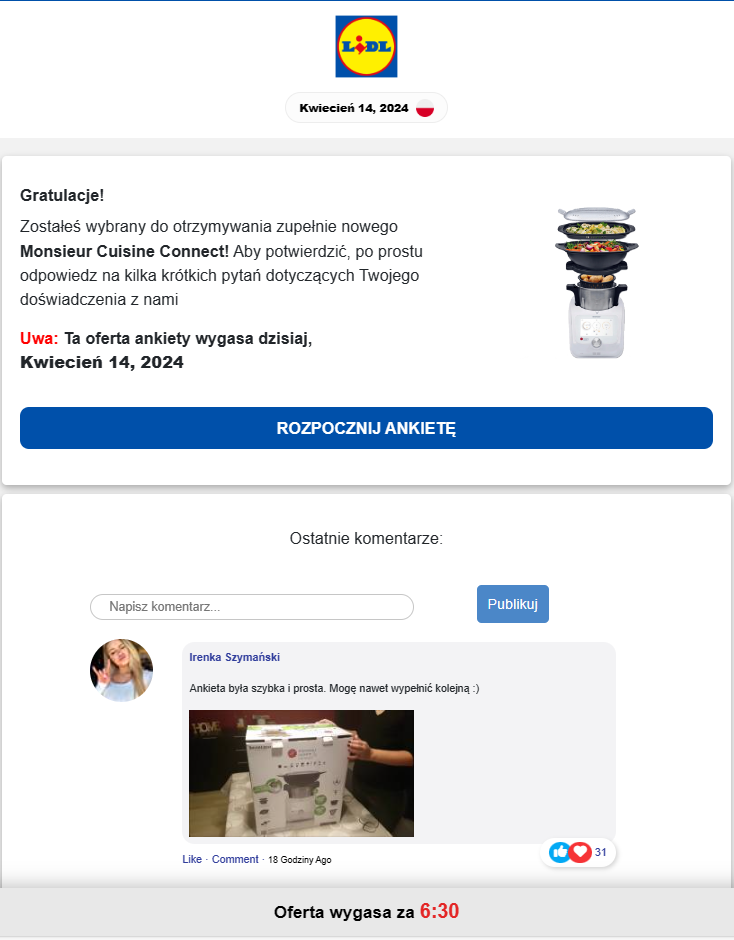
Zacznijmy od adresu strony:
https://ridgelobe.site/73c22081ba5856035e922e1ac0552397
Z wykorzystaniem serwisu WHOIS (https://www.whois.com/) można odczytać informację, że domena powstała w dniu 04.04.2024 roku – a więc na kilka dni przed rozsyłką wiadomości email zawierających adres tej domeny (wiadomość otrzymano w dniu 13.04.2024r.). Jest to częsta technika stosowana przez przestępców – domena phishingowa powstaje na krótko przed kampanią emailową. Dane podmiotu rejestrującego są ukryte (co jest częstą praktyką przy kampaniach phishingowych).
Porównajmy kilka danych tej domeny z prawdziwą domeną LIDL:
| Dana | ridgelobe.site | lidl.pl |
| Data utworzenia | 2024-04-04 | 2000-05-08 |
| Registrant Name | REDACTED FOR PRIVACY | INWX GmbH |
| IP | 172.67.205.224 | 184.26.236.54 |
| IP provider | Cloudflare | Akamai Technologies |
| NS | santino.ns.cloudflare.com | santino.ns.cloudflare.com |
Strona zawiera rzekome komentarze osób, które wcześniej wypełniły ankietę i otrzymały sprzęt. Niektóre z nich zawieraj nawet zdjęcia.
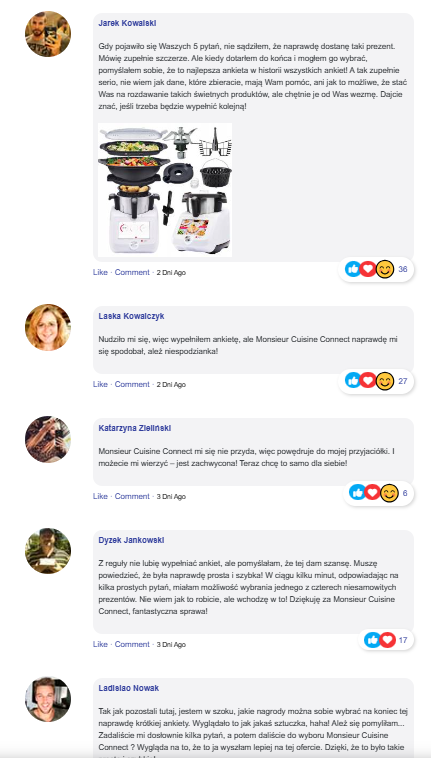
Na co powinniśmy zwrócić uwagę?
- Wszystkie rzekome komentarze zawierają ikonę ze zdjęciem użytkownika. W rzeczywistości awatary (ikony ze zdjęciem) nie występują często – ludzie nie poświęcają czasu by utworzyć konto, załadować plik graficzny i etc., idą po linii najmniejszego oporu.
- Wszystkie komentarze są od użytkowników którzy podpisali się PEŁNYM imieniem i nazwiskiem. W dobie obowiązywania rozporządzenia RODO, jest to sytuacja bardzo rzadka – ludzie bardzo często podpisują się różnymi nickami, wymyślonymi nazwami i etc. Niektóre polityki bezpieczeństwa serwisów dodaje sztucznie generowaną nazwę, itp.
- Łączenie niepolskich imion z polskimi nazwiskami (np.: Zali Piotrowski, Ladislao Nowak, Laska Kowalczyk).
- Nieprawidłowa odmiana nazwisk (np.: Irenka Szymański, Katarzyna Zieliński). Takie połączenie może świadczyć, że za atakiem nie stoją osoby narodowości polskiej, lub takie które by mieszkałby i znały sposoby odmian nazwisk żeńskich. Jest to wygnał świadczący o przygotowaniu ataku przez osobę innej narodowości.
- Wszystkie komentarze posiadaj polubienia
- Nazwy komentujących, nie są „klikalne”, mimo że wygląd nazwy użytkownika (imię i nazwisko) sugeruje że jest to odnośnik.
Wszystkie te powyższe nieprawidłowości wskazują, że komentarze są fałszywe, sztucznie wygenerowane. Spróbujmy więc sami zostawić komentarz:
Naciśnięcie przycisku „Publikuj” spowodowało zniknięcie sekcji umożliwiającej publikację komentarzy, jednakże nasz komentarz nie został opublikowany….
Na samym dole strony, znajduje się licznik, odliczający czas „w dół”.
Ma to za zadanie, wywołać w nas kolejną emocję: pośpiech który usypia czujność oraz strachu przed zakończeniem się czasu ważności oferty, byśmy nie analizowali strony, jej elementów. Licznik jest fałszywy, po odliczeniu do zera, uruchamia się ponownie z wartością 6 minut i 30 sekund.
By przekonać się czy rzeczywiście wszystkie komentarze są fałszywe, sprawdźmy wybrany:
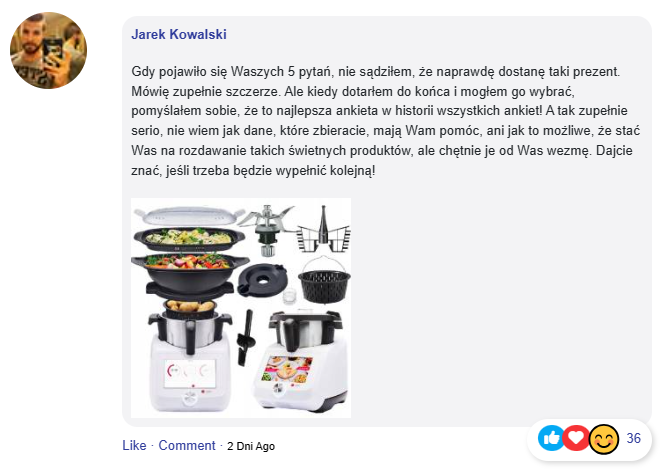
Sympatyczny pan „Jarek Kowalski”, zachwala że to łatwa ankieta i w łatwy sposób można otrzymać sprzęt. Ale czy faktycznie „Jarek Kowalki” jest Jarkiem? Zacznijmy od jego avatara. Obecne wyszukiwarki umożliwiają wyszukiwanie obrazem, by sprawdzić czy dany obrazek nie znajduje się w innych zasobach. Więc wykorzystajmy tą funkcjonalność. Ja wykorzystuję silnik przeglądarki Yandex, gdyż moim zdaniem ona najdokładniej wyszukuje podobieństwa obrazków. I od razu mamy trafienie:
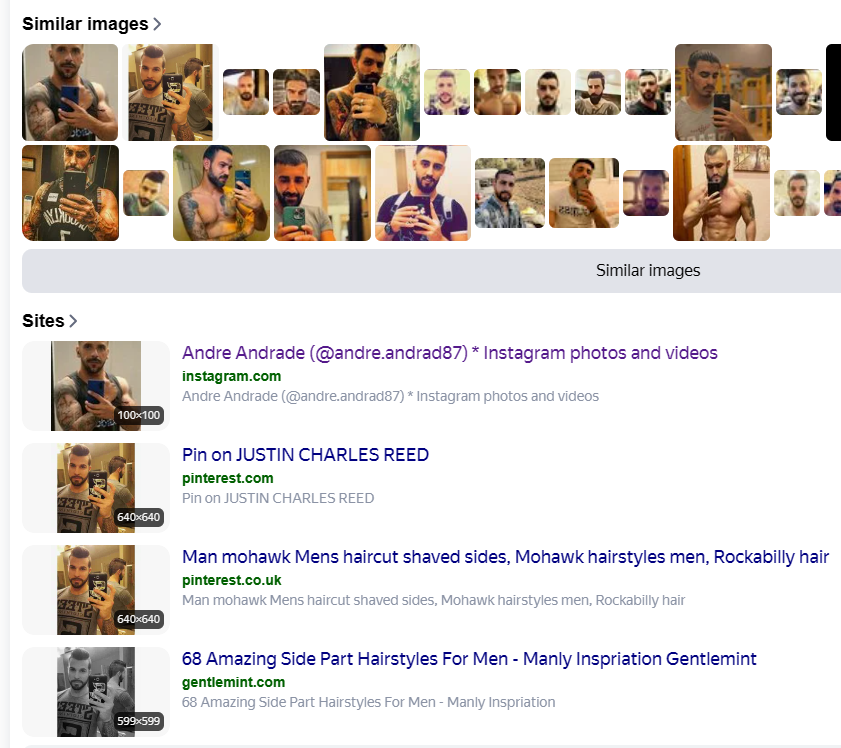
Avatar komentującego użytkownika został więc skopiowany ze strony salonu fryzjerskiego….
Podobnie jak pani „Zali Piotrowski” ze stronu reklamującą okulary przeciwsłoneczne, pan „Ladislao Nowak” okazuje się Jorge Luisem (22 letni model), a „Laska Kowalczyk” jest Anastazją Bogomolovą.
Mamy więc już uzasadnione podejrzenia, że strona i wygrana (lub ankieta) jest fałszywa. Na czym więc polega atak? Nadszedł więc czas na wypełnienie „ankiety”.
Po kliknięciu przycisku „Rozpocznij ankietę”, mamy do wybrania z ustalonych wcześniej odpowiedzi na 8 pytań:
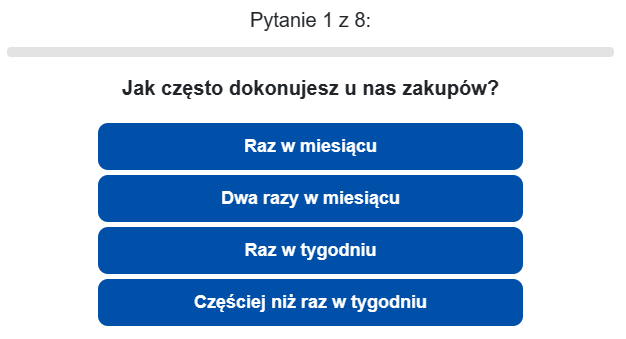
Po wybraniu odpowiedzi na pierwsze pytanie, pojawia się pasek informujący nas o postępie ankiety:
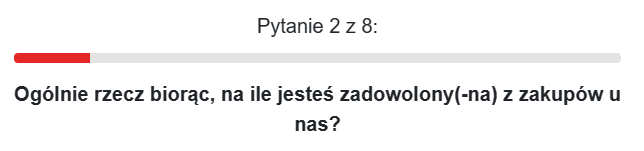
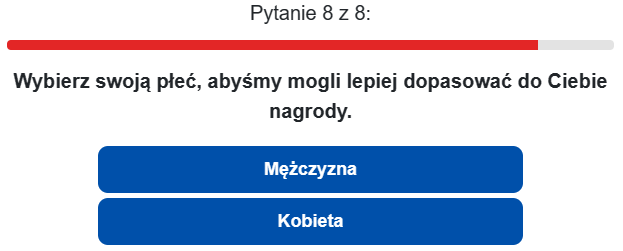
Od ostatniego pytania rozpoczyna się zbieranie informacji o potencjalnej ofierze:
Kliknięcie ostatniej odpowiedzi, uruchamia gustowną animację, rzekomo „przetwarzającą” nasze odpowiedzi. W rzeczywistości jest to skrypt wyświetlający z góry ustalone treści.
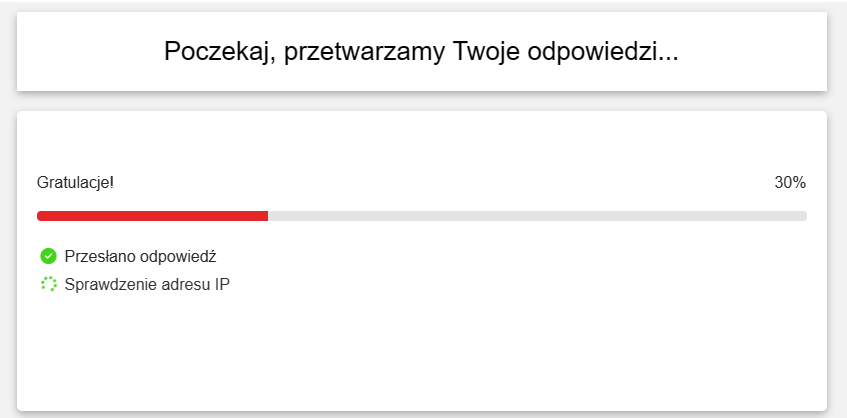
Tu również widzimy jeden z celów: pozyskanie danych o geo-lokalizacji potencjalnej ofiary (lokalizacja geograficzna adresu IP). Pobrane o nas informacje są zapisane na serwerach przestępców. Po zakończeniu animacji, wyświetlona zostaje nam nagroda, a jakże robot kuchenny Monsieur Cuisine Connect.
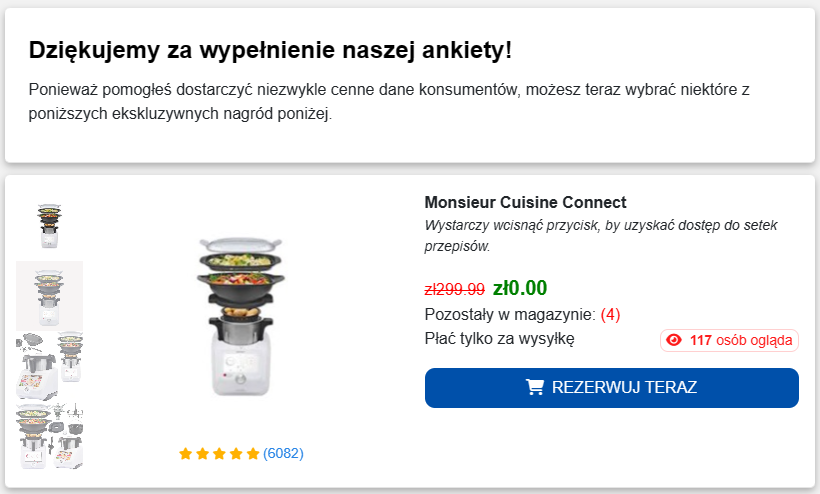
Tu również możemy zobaczyć kolejne elementy zastosowanej inżynierii społecznej: wywołanie presji czasu i niedostępności. Nagród pozostało jedynie 4 (niedostępność), a liczba chętnych jest znacznie wyższa – 117 osób (presja czasu). Zmanipulowana ofiara przystępuje więc do zarezerwowania swojej nagrody. Po kliknięciu przycisku „REZERWUJ TERAZ” wyświetlony zostaje komunikat:
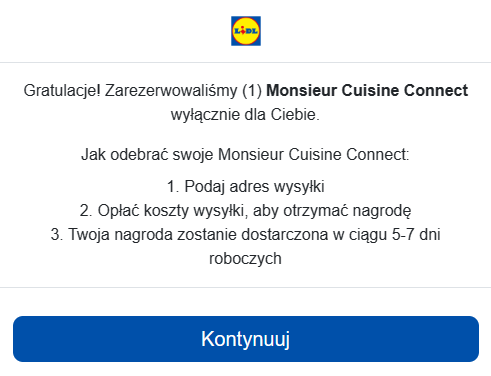
W tym miejscu rozpoczyna się właściwa faza ataku: pozyskanie danych osobowych oraz przejęcie środków płatniczych. Po kliknięciu przycisku „Kontynuuj„, jesteśmy przenoszeni pod adres:
https://bigbulkoffer.net/c/x4bSI7ZdKO5HsEJh7LAyKDrBzmL?s1=102eded7f66e25f59d18866b8d0f8c&s2=1030&s3=6988&offer_id=26688&s4=#nt
gdzie zostaje wyświetlony formularz:
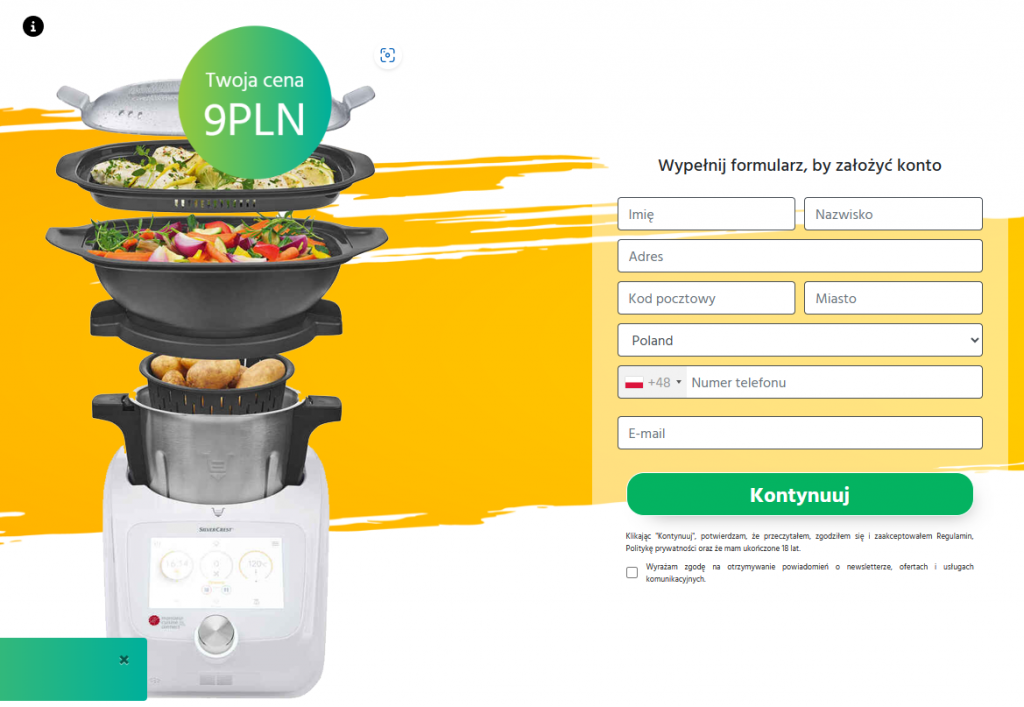
Formularz zawiera element walidacji (czyli sprawdzenia poprawności) wpisanego numeru telefonu komórkowego. Konieczne jest podanie numeru oferowanego przez polskich operatorów telekomunikacyjnych – 111222333 nie zadziałało :). Na uwagę zwraca napis tuż nad formularzem – „Wypełnij formularz by założyć konto”. Brak informacji jakiego rodzaju ma być to konto, w jakim celu i do czego zostaną wykorzystane dane. Brak jest również informacji o administratorze danych osobowych – a więc nie wiadomo kto i w jakim celu będzie zbieram, przechowywał i przetwarzał dane osobowe. Strona z formularzem również zawiera element presji, odliczający w dół zegar z ważnością oferty, mający za zadanie utrzymywać ofiarę w strachu przez niemożnością otrzymania nagrody.
Po wypełnieniu formularza, i naciśnięciu przycisku „Kontynuuj”. użytkownik przenoszony jest pod kolejny formularz (https://main.on-linemarkets.com/c/index?cc=PL&project=1307&camp=14678&access=c20f791817398&aff=buzz&m=pf_158&publisher=buzz_158_3095&ymid=7d1631ce-fa54-11ee-a47e-28924a3ab82c&pub_id=3095) wypełniania danych osobowych – rzekomo w celu finalizacji płatności:
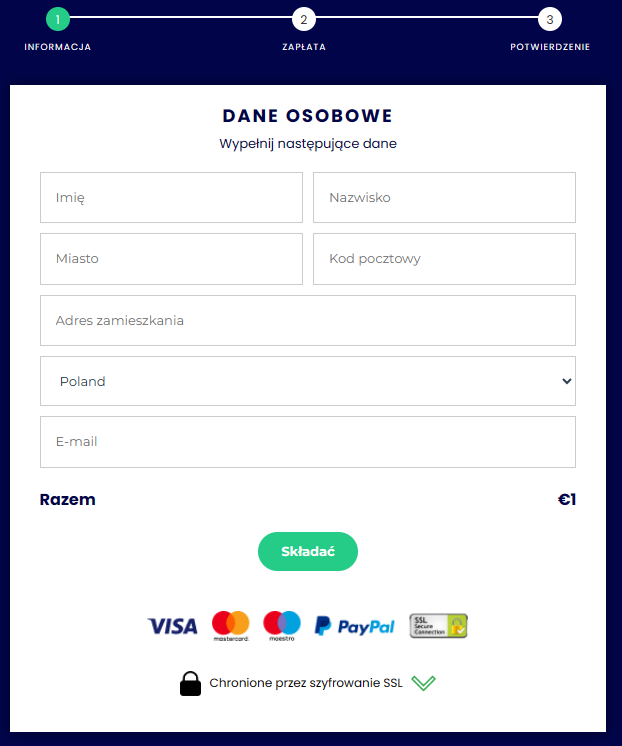
Na dole formularza widnieje kwota 1 euro, która jest różna od kwoty jaką prezentowano jako kwotę opłaty za przesyłkę (patrz: rys. 14 – 9 PLN2). Znajdujący się pod formularzem przycisk „Składać”, nie występuje w polskich serwisach i jest nieudolnym tłumaczeniem z innego języka. Po wypełnieniu formularza ofiara przechodzi do kolejnego etapu, tym razem do wypełnienia danych karty, celem opłaty za przesyłkę:
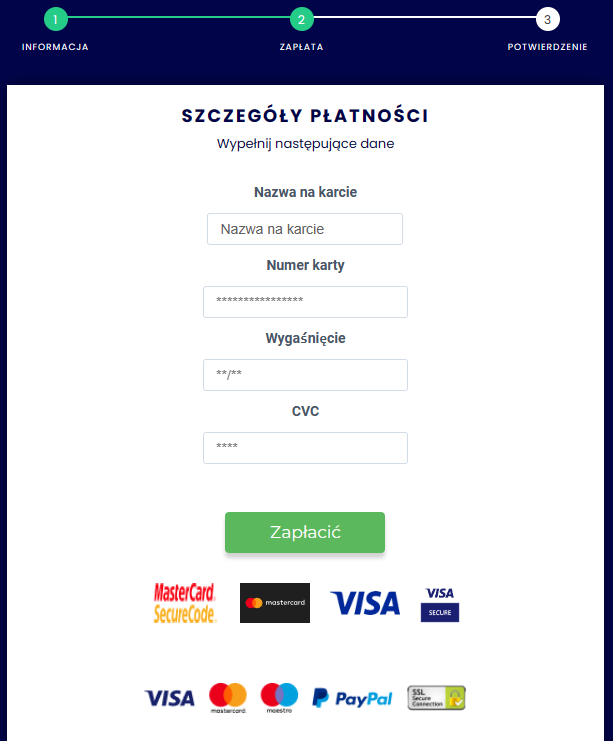
Na szczególną uwagę zasługuje informacja znajdująca się pod ikonami firm oferujących narzędzia do płatności elektronicznych:
Podejmujemy dodatkowy krok w celu potwierdzenia Twojej karty, abyśmy mogli zweryfikować, czy karta jest ważna i że jesteś właścicielem karty. Opłata za kartę wynosi €1. Raz karta zostanie potwierdzona, opłata zostanie natychmiast zwrócona. W zależności od wydawcy karty, może upłynąć do 30 dni, zanim zwrot pojawi się na wyciągu z karty. Za 3 dni będziemy automatycznie kontynuuj członkostwo i pobieraj miesięczną opłatę członkowską (obecnie €38.95) na swoją metodę płatności, dopóki nie anulujesz. Możesz anulować w dowolnym momencie, aby uniknąć przyszłych opłat.
Podanie danych karty, spowoduje pobranie kwoty 1 euro oraz zapisanie się ofiary na płatną subskrypcję w wysokości 38,94 euro miesięcznie.
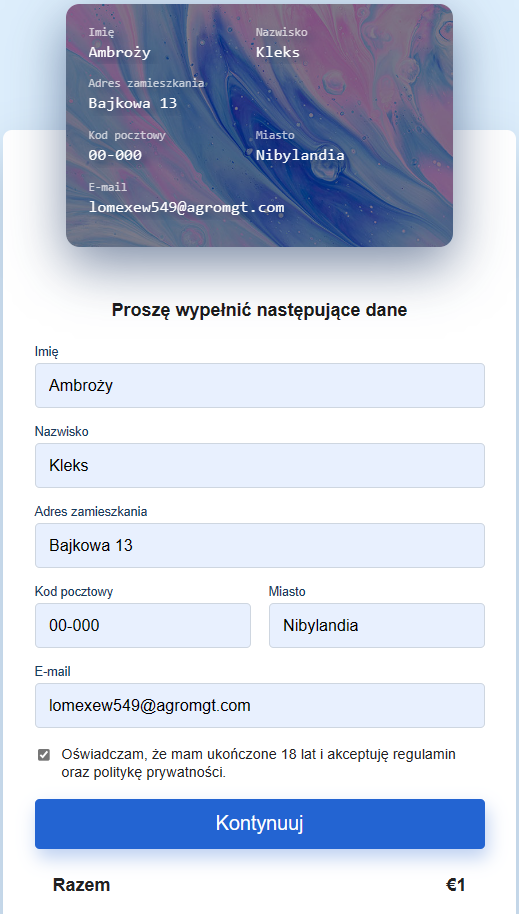
Takie działanie może być spowodowane:
- Wykryciem, że dane karty zostały wygenerowane.
- Chęcią zapisania ofiary do jak największej liczny płatnych „członkostw” (chęć zarobienia jak największej kwoty) – zanim ofiara zorientuje się o oszustwie.
- Błędem mechanizmu.
Podsumowanie
Przedstawiony scenariusz, wykorzystuje inżynierie społeczną i silnie bazuje na emocjach człowieka. Wytwarza presję czasu (czas do zakończenia oferty), niedostępność (mała ilość „nagród” w stosunku do ilości chętnych). Na kolejnych stronach, odsłonach ankiety możemy odczytać wiele błędów/informacji wskazujących że możemy być ofiarą, a sama strona jest fałszywa.
Jak się bronić?
1. Nie klikaj pochopnie we wszystkie linki jakie otrzymujesz w wiadomościach email czy SMS.
2. Zwracaj uwagę na błędy (nieprawidłowa pisownia, niewłaściwe logo, niewłaściwa nazwa użytkownika, niepasujący do nazwy użytkownika adres email).
3. Zwracaj uwagę na adresy email, czy prowadzą do prawidłowych serwisów www.
4. Nie podawaj danych swojej karty na stronach których nie jesteś pewnie, gdzie nie ma informacji kontaktowych, danych o administratorze danych osobnych, ani nr telefonu do obsługi serwisu. 5. Nie otrzymamy drogiego prezentu za wypełnienie prostej ankiety…
Przypisy:
- Oficjalny adres sklepu LIDL: https://www.lidl.pl/
- PLN jest międzynarodowym kodem polskiej waluty. Jednakże wszystkie polskie serwisy posługują się jej polską nazwą (zł). Element ten – jako kolejny – świadczy o przygotowaniu ataku przez osoby nie znające realiów zachowań w Polsce.